個人も企業も、アイデンティティベースのデータを悪用するサイバー攻撃のリスクが高まっています。
組織は、顧客や従業員の個人データが悪用される事態に対処する戦略を備える必要があります。
脅威を早期に検知し、規制を順守するとともに、規制変更に備えるべきです。
パンデミックにより、リモートワークとデジタル化が加速しました。オンライン上の個人情報が大幅に増えたことで、企業、機関、インフラ、さらには民主主義までもが、その情報を悪用しようとする攻撃者の標的となっています。エネルギー、通信、医療、運輸、金融など、重要インフラの運営や展開を担う産業は、とりわけ脆弱です。
例えば、電気通信(通信)セクターは、大量の機密データを扱います。パンデミックの間、世界中の人々がリモートで協働するためにこの技術に頼りました。その結果、このセクターは、データ、システム、ネットワークへのアクセスや金銭的利益を目的に個人情報を狙い、悪用するサイバー攻撃に対して、特有の脆弱性を抱えることになりました。こうした脅威を「アイデンティティベースの脅威」と呼びます。
アイデンティティベースのサイバー攻撃には、フィッシング、認証情報の詰め込み攻撃、なりすまし、詐欺など、さまざまな形態があります。事例研究デロイトの事例研究によると、政府機関は引き続き国際通信システムに侵入し、電話回線、オンラインチャットプラットフォーム、携帯電話での通話など、さまざまな通信経路を秘密裏に監視しています。ある国からのサイバー攻撃によって、別の国の指導者が携帯端末を使えなくなった事例さえありました。
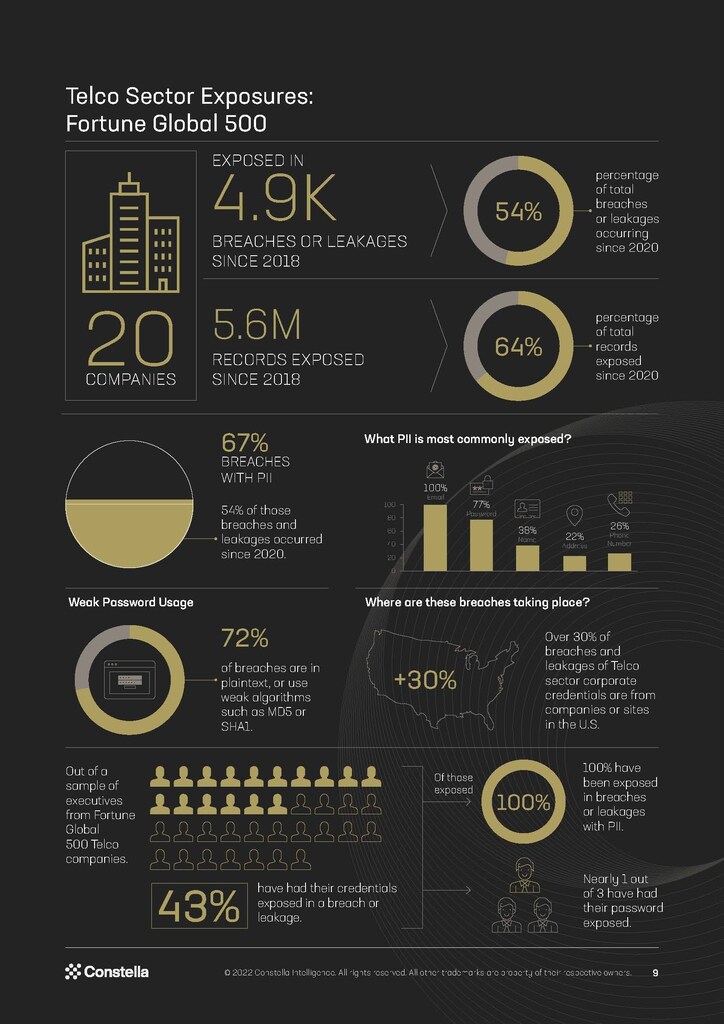
通信分野では、大手企業に関連するアイデンティティベースのデータの漏えいが特に深刻です。Constella Intelligenceの最新の通信セクターの情報漏えいレポートによると、2018年1月から2021年9月までに、通信大手上位20社で約4,900件の侵害・漏えいが確認され、560万件を超えるレコードが流出しました。氏名、住所、社会保障番号、銀行の口座振替情報、医療データなど、こうした個人データの多くはダークウェブのフォーラムで入手でき、購入後に犯罪目的で利用されるおそれがあります。
アイデンティティベースのサイバー攻撃への対処
組織は、顧客や従業員の個人データやアイデンティティを狙い、悪用しようとする試みに対処する計画を整えておく必要があります。アイデンティティベースのサイバー攻撃によってデジタルと物理のリスクが交錯する事態に対応するため、十分なリソースを投入しなければなりません。実際、セキュリティ責任者のほぼ50%が報告しています。過去1年間に、自社で物理的なセキュリティ脅威やインシデントが増加したと。
組織が自らと顧客を守るために実施できる3つの対策をご紹介します。
1. 脅威の早期検知
早期検知の取り組みが、リスクの軽減に最も効果的です。世界中のどこからでもアイデンティティベースのサイバー攻撃や詐欺が仕掛けられるため、地理的な近さはもはやリスクを測る適切な基準ではありません。2022年9月、オーストラリア通信メディア庁は、携帯電話番号データの移転時に包括的な本人確認を行わなかったことを理由に、約20万ドルの罰金を科しました。その結果、一部の顧客でメールや銀行口座が不正利用されるなど、詐欺に関連する問題が発生しました。
中国も、通信関連のサイバー犯罪を抑制するため断固たる取り組みを進め、わずか15カ月で59万4,000件の詐欺事件を摘発しました。各国当局によると、詐欺師は通常、グループで活動し、巧妙に練られた台本に沿ってオンラインチャットを通じ、警戒心のない標的との関係を築きます。世界各地の犯罪ネットワークを動かす誘因は、個人と組織を守るため、一般のインターネットとダークウェブを対象に継続的かつ先回りした脅威の監視・検知を行う必要性が差し迫っていることを示しています。
2. 先回りした徹底的な規制順守
企業が顧客や従業員のアイデンティティベースのデータを先回りして保護しなければ、深刻な法的・金銭的制裁を受ける可能性が高くなります。想定される影響を知るには、米国証券取引委員会(SEC)が、独自データや顧客のアイデンティティを保護できなかった大手企業に科した最近の罰金を見ればよいでしょう。
こうした事例は、手遅れになる前に新たな政府要件に対応し、より強固な脅威インテリジェンスプログラムを導入する方法を、他の組織に示しています。そのためには、取締役会レベルや経営幹部が、セキュリティとプライバシーに関する重要な検討に関与しなければなりません。重要な予防策には、堅牢な対応計画を継続的に更新すること、機密データの生成と移転を適切に監視すること、規模やニーズに応じたセキュリティプログラムを企業に導入することが含まれます。
サイバーセキュリティに関して、世界経済フォーラムはどのような取り組みを行っていますか?
サイバーセキュリティセンターは、進化するサイバーリスクとそのシステム全体への影響を理解するためにリーダーが集う、信頼できるプラットフォームを提供しています。相互接続が進むデジタル世界で、理解と信頼を築くことに重点を置いています。
セクター横断的な協働と知見の共有を促すことで、同センターはパートナーのサイバーレジリエンス強化を支援し、集団での対応が求められる課題への取り組みを後押ししています。
3. 規制変更への備え
企業は備えておく必要があります。データ管理に関する規制の変更に対してです。効果的な取り組みには、部門横断の連携、サイバーセキュリティ能力の先回りした評価、技術面の不足点の特定など、短期・長期の準備行動が含まれます。
通信セクターはアイデンティティベースのデータに関する大きなリスクを示す代表例ですが、同様の課題に直面しているのは通信だけではありません。エネルギー、製薬、金融サービス、運輸などの重要インフラ組織も同じ課題に直面しています。規制当局や政策立案者は、顧客や従業員のアイデンティティを狙う脅威に、より積極的に注目しています。ほとんどの企業や業種にとって、これは監督の強化と多層的なコストの増加を意味します。重要セクターは、進化するサイバー攻撃と強まる規制監督という新たな現実に適切に対処するため、アイデンティティに起因するリスクの軽減をサイバーセキュリティの最優先課題に据える必要があります。




