活動家が受信トレイを開くと、「ついに宝くじに当選しました」と告げるようなありきたりの迷惑メールだけではないことに気づく。
代わりに届くのは、本物に見え、友人からのメールを装い、実際に開催される会合に招待する、高度に巧妙なメールだ。落とし穴は、メールがどこかの時点で相手をだまそうとすることだ。
賛辞ではなく、アカウントを狙うフィッシング
2017年、トロント大学のシチズン・ラボとエジプト人権イニシアチブは、彼らが「ナイル・フィッシュ」キャンペーンと呼ぶものを記録した。これは活動家を誘い、電子メールやクラウド上のファイル共有ツールなど、最も機密性の高いアカウントへのアクセスを渡させる一連のメールだった。ソウルを拠点とする移行期正義ワーキンググループも最近、Facebookページで警告し、非常によく似たキャンペーンについて注意を呼びかけた。
近年、こうした攻撃が増えるなか、市民社会の活動家たちは自らを守り、互いに支え合い、何が起きているのかを記録するために結束してきた。レアネットは、活動家に緊急支援を提供する個人や団体の世界的なネットワークだ。連携して、被害が出る前に攻撃を回避できるよう、市民社会の担い手への啓発にも取り組んでいる。インターネット・フリーダム・フェスティバルは、オンライン上で危険にさらされている人々を支援するための集まりで、世界各地から1,000人を超える人々が参加する。
ナイル・フィッシュのようなキャンペーンのメールは、個々の活動家を標的に巧妙に練られているかもしれないが、巧みなのは人を操る手口であり、最先端の技術ではない。身を守る方法は驚くほど簡単だ。何もしないこと。リンクをクリックして情報を入力しない。ただそれだけだ。見返りを約束されると難しいことではあるが。
デジタルセキュリティでは、デジタル空間に精通していることと同じくらい、冷静さと自制心が大切なことが多い。情熱にあふれ、ストレスを抱えた活動家にとって、まさにそれが難しいのだ。
100万ドルのウイルス
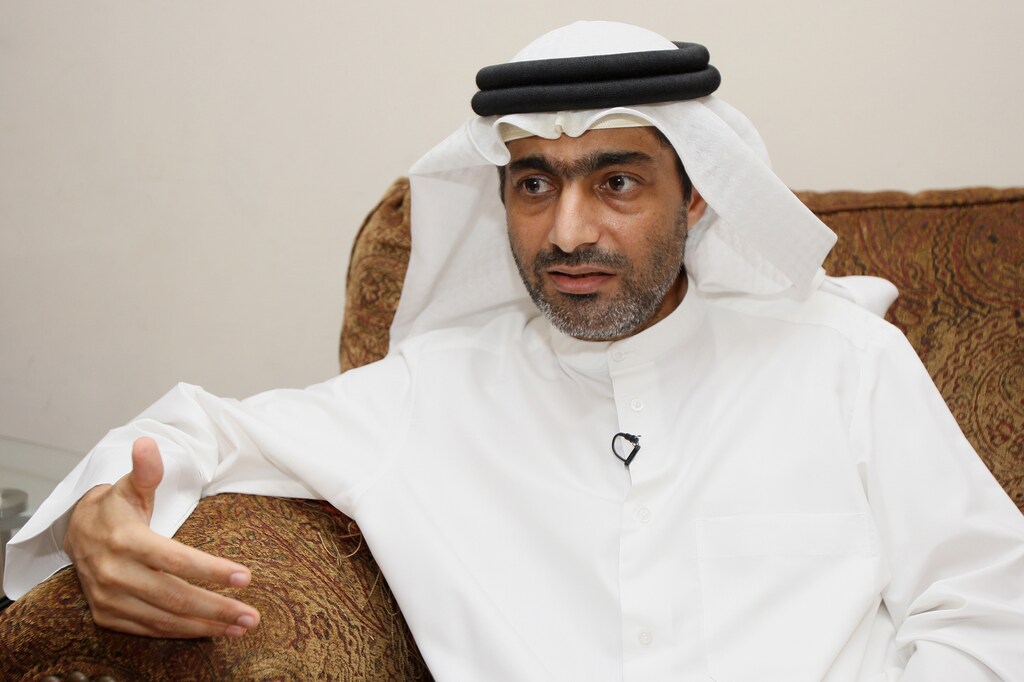
残念ながら、冷静さだけでは不十分な場合もある。活動家は、入手に莫大な費用がかかり、発見も難しい高度なスパイウェアの標的にもなってきた。アラブ首長国連邦の人権擁護活動家、アハメド・マンスールには、マルウェア(一般にコンピューターウイルスと呼ばれるもの)が仕込まれたメッセージが届いた。そのマルウェアは、非倫理的なハッカーやスパイウェア企業が取引するグレーマーケットで100万ドルの値がついていた。
偽の閲覧者で本物のニュースを停止させる
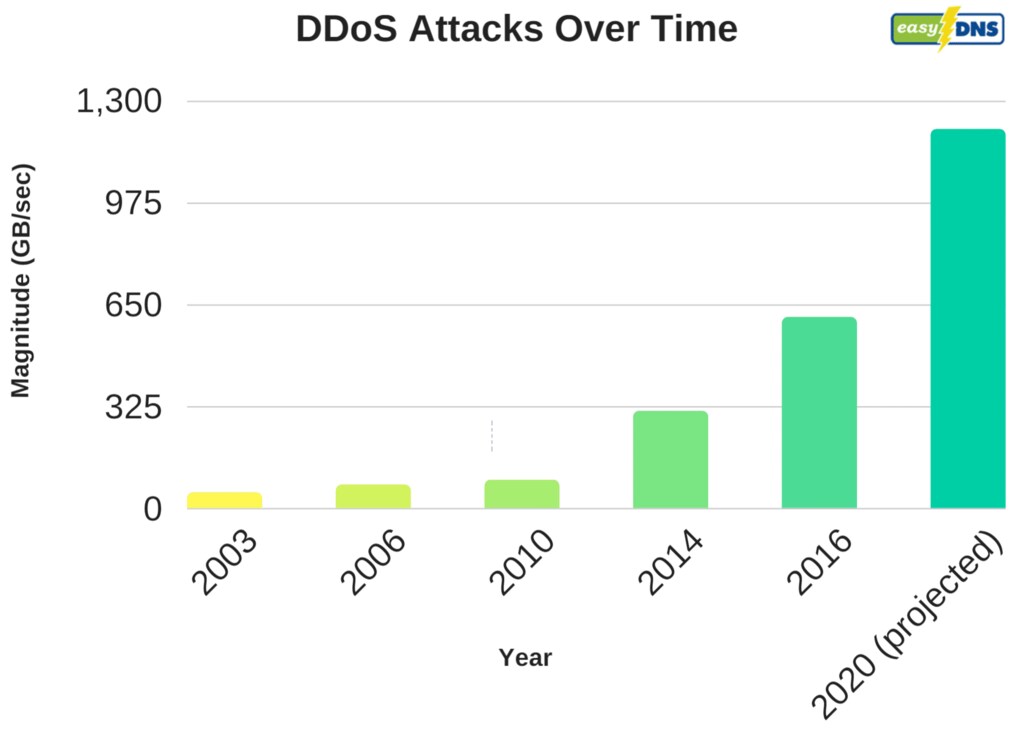
フィッシングもマルウェアも、情報を伝える人を狙う攻撃だが、メッセージそのものを狙う攻撃もある。典型的な手口は、本物のニュースに大量の偽の閲覧者を送り込むことだ。つまり、ボットによるウェブサイトへのリクエストを大量に送り、負荷でサーバーをダウンさせる。一般に「サービス拒否」攻撃と呼ばれるこのボット軍団に対しても、市民社会は対抗策を講じている。バーチャル・ロードやディフレクトの専用パッケージは、メッセージを掲載し続けられるよう、偽の閲覧者と本物の閲覧者を選別する。
最近、これらの企業は、こうした攻撃の背後に誰がいるのかを調査し始めた。オンラインでは痕跡を隠すのが非常に容易なため、これは悪名高いほど難しい作業だ。興味深いことに、バーチャル・ロードが調査結果に十分な確信を持ち、攻撃者を公表したときはいつも、攻撃は止まった。直ちに。
オンラインでもオフラインでも、攻撃を終わらせる最も効果的な方法の一つは、加害者の名を明らかにすることだ。相手が生意気な子どもたちであれ、反対意見を封じようとする政府であれ。
しかし、攻撃者に恥をかかせることよりも重要なのは、市民社会の回復力と、困難を乗り越える力を支えることだ。そのためには、デジタル分野でのリーダーシップ、信頼できるネットワーク、技術者と政府の創造的な連携が、脆弱な立場にある人々が守られ、活動の場が活気づくインターネットへの道を開く。




