2023年にもランサムウェア攻撃は再び急増しました。
AIとモバイル接続デバイスの増加は、サイバー犯罪者が悪用できる脆弱性の領域をさらに広げています。
早期検知により、侵害による損失コストを最大で1,000分の1にまで抑えられる可能性があります。
2年間の高水準でありながら安定した活動が続いた後、サイバー脅威の状況が進化し続ける中で、2023年にはランサムウェアと恐喝による損失が再び深刻な増加を見せています。ハッカーはIT及び物理的なサプライチェーンを標的とする傾向を強め、大規模なサイバー攻撃を仕掛け、大企業・中小企業を問わず企業から金銭を強要する新たな手口を見出しています。当社の顧客やクライアントが、毎年実施されているAllianz Risk Barometer調査において、サイバーリスクを最大の懸念事項に挙げていることも驚くにはあたりません。
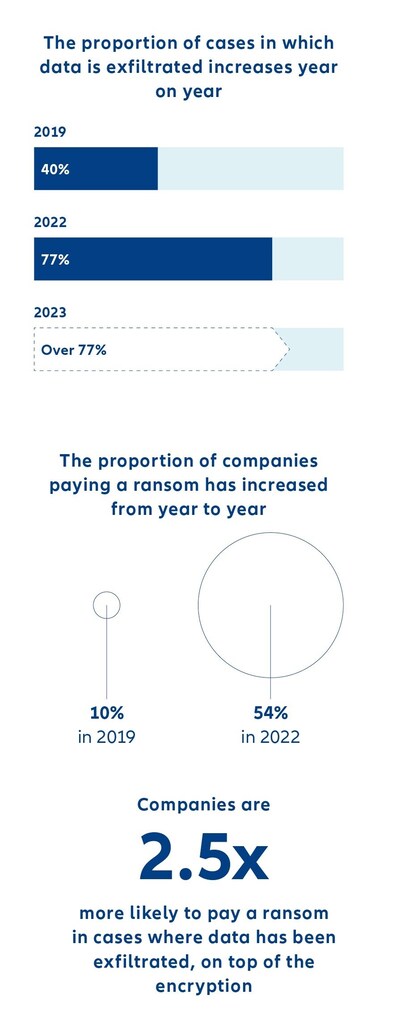
2023年上半期だけでもランサムウェアの活動は前年同期比で50%増加し、いわゆるRansomware-as-a-Service(RaaS)キットが、攻撃の頻度を押し上げる主な要因となっています。その価格は最低40ドルからと低額です。犯罪グループはまた、より速く多くの攻撃を実行しており、1回の攻撃の実行に要する平均日数は2019年の約60日から4日へとに減少しています。現在、ほとんどのランサムウェア攻撃では、恐喝の目的で個人情報や機密性の高い商業データの窃取を伴っており、インシデントのコストと複雑さが増すとともに、評判への損害が生じる可能性も高まっています。近年の大規模なサイバー被害(100万ユーロ以上)の分析によると、データが流出した事例の割合は増加しており、2019年の40%から2022年にはほぼ80%へと倍増しました。2023年の活動はさらに高い水準で推移しています。
そのため、侵入から組織を守ることは、サイバー犯罪者が優位に立つ、いたちごっこの状態にあります。脅威の行為者は現在、人工知能(AI)を活用して攻撃を自動化・加速させ、より効果的なマルウェアやフィッシングを作り出す方法を模索しています。接続されたモバイルデバイスの爆発的増加や5G対応のモノのインターネット(IoT)と相まって、サイバー攻撃の経路は今後も増加する可能性が高いと考えられます。
当社のリスクエンジニアからなるグローバルチームは、サイバー領域を定期的に監視し、企業が新たなリスクを軽減できるよう支援しています。現在当社が注視している今後の脅威には、以下が含まれます。
1. AIの影響力
脅威の行為者は、すでにAIを活用した言語モデル(ChatGPTなど)を使ってコードを作成しています。生成AIは、技術力の低い脅威の行為者が既存のランサムウェアの新たな亜種や派生型を作成するのを支援し、実行可能な攻撃の数を増やす可能性があります。今後、悪意ある主体によるAIの利用はさらに増加すると予想され、より強固なサイバーセキュリティ対策が必要になります。
音声シミュレーションソフトウェアは、すでにサイバー犯罪者の武器として強力な手段となっています。その一例が、英国のエネルギー会社のCEOが約25万ドルを詐欺師に送金した事件です。この事件では、CEOは親会社の責任者からの電話だと思い込み、サプライヤーへの送金を指示されました。その音声はAIによって生成されたものでした。また、フィッシング詐欺のために設計・販売されたディープフェイク動画技術も、現在ではオンラインで1分あたり最低20ドルという低価格で入手できます。
ただし、すべてが悪いニュースというわけではありません。今後、AIを活用したインシデントはさらに増える可能性がありますが、AIに支えられた検知への投資は、より多くのインシデントをより早い段階で発見することにも役立つはずです。

2. モバイルデバイスが個人情報と企業データを露出させる
セキュリティの甘さや、スマートフォン、タブレット、ノートパソコンを含むモバイルデバイス上での個人データと企業データの混在は、サイバー犯罪者にとって魅力的な組み合わせです。パンデミックの間、多くの組織が、多要素認証(MFA)を必要とせずに、私物デバイスから企業ネットワークにアクセスできる新たな方法を導入しました。これにより、多数のサイバー攻撃の成功や大きな保険金請求も発生しています。
犯罪者は現在、遠隔アクセスの取得、ログイン認証情報の窃取、あるいはランサムウェアの配備を目的として、特定のマルウェアをモバイルデバイスに標的として仕掛けています。私物デバイスは、一般的にセキュリティ対策が緩い傾向にあります。このようなデバイスで公衆無線LANを利用すると、ソーシャルメディアを介したフィッシング攻撃への露出を含め、脆弱性が高まる可能性があります。
5Gの展開技術もまた、適切に管理されない場合は潜在的な懸念分野となります。自動運転車からスマートシティに至るまで、高度なアプリケーションを含むさらに多くの接続デバイスを支えることになるためです。しかし、多くのIoTデバイスはサイバーセキュリティの面で良好な実績がなく、容易に発見され、MFAの仕組みも備えていません。これらはAIの追加と相まって、深刻なサイバー脅威をもたらします。今日でさえ、インターネット上で初期パスワードのまま利用可能なデバイスが見受けられます。
3. サイバーセキュリティ人材の不足
専門人材の不足が深刻化しており、サイバーセキュリティの取り組みはますます困難になっています。現在、世界のサイバーセキュリティ人材の不足数は300万人以上に達しており、需要は供給の2倍の速さで増加しています。Gartnerは予測しています。2025年までに、重大なサイバーインシデントの半数以上が、人材不足または人的ミスによって引き起こされるというものです。
要するに、技術の進化が非常に速いため、脅威に対応できるだけの経験豊富な人材が不足しているのです。優れたサイバーセキュリティエンジニアを確保することは非常に困難であり、そのため企業はサイバー事象にさらされやすくなっています。熟練した人材がいなければ、インシデントの予測と防止はより困難になり、将来的に損失が増える可能性があります。サイバーセキュリティ専門家の不足は、インシデントのコストにも影響を与えます。IBMの「データ侵害のコストに関するレポート」2023によると、セキュリティ人材の不足が深刻な組織では、データ侵害の平均コストが536万ドルとなっており、これは実際の平均コストより約20%高い水準です。IBM データ侵害のコストに関するレポート 2023。
早期検知の重要性
サイバー攻撃の防止はますます困難になっており、その代償も大きくなっています。そのため、早期検知と対応の能力およびツールがますます重要になっています。ネットワーク内に検知されていない脆弱性があれば、それは潜在的なアキレス腱となります。また、効果的な早期検知ツールがない場合、計画外のダウンタイムが長引き、コストが増加し、顧客、収益、収益性、さらには評判に対してより大きな影響を及ぼす可能性があります。
ITセキュリティ予算の大部分は現在、予防に費やされており、検知と対応に充てられているのは約35%です。しかし、検知されなかった侵入は急速に拡大する可能性があり、データが暗号化及び/または窃取されると、コストは雪だるま式に膨らみます。早期に検知・封じ込めされなかった場合と比べて最大1,000倍にもなり、その差は2万ユーロの損失が2,000万ユーロの損失へと膨らむほどです。
フォーラムはグローバルなサイバーセキュリティの課題にどのように取り組んでいますか?
サイバーセキュリティセンターは、リーダーが一堂に会し、進化するサイバーリスクとその体系的な影響を理解するための信頼できるプラットフォームを提供しています。増大する相互接続されたデジタル社会において、理解と信頼の構築に注力しています。
セクターを越えた協力と知見の共有を可能にすることで、同センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に取り組むことを支援しています。
今後を見据えると、検知ツールは、ほとんどの企業にとって次に投資すべき論理的なステップとなるでしょう。最終的に、早期検知と効果的な対応能力は、サイバー攻撃の影響を緩和し、今後も持続可能なサイバー保険市場を確保するための鍵となるでしょう。




