サイバー攻撃は世界的に増加しており、医療と公益事業が最も標的とされている分野です。
組織は攻撃を防ぐだけでなく、大規模な障害の後に迅速に復旧できる能力も備えなければなりません。
経営層は、デジタル上の脅威から守るため、組織全体にサイバーレジリエンスを根付かせなければなりません。
近年、最も高度な企業を含む多くの政府機関や民間企業がサイバー攻撃の被害に遭っています。事業上重要な活動は中断され、データは漏えいしており、脅威は急速に進化し続けています。
今year だけでも、エネルギー、医療、食品、交通などの主要サービス事業者の多くがランサムウェア攻撃を受け、業務が麻痺したほか、社会が依存する重要機能にも連鎖的な影響が及んでいます。
新型コロナウイルス感染症(COVID-19)のパンデミックにより、機会と脆弱性はさらに浮き彫りになりました。最近発表された報告書によると、Checkpointは、2020年初頭と比べてランサムウェア攻撃が世界的に102%急増したと報告しており、医療と公益事業が最も標的とされた分野でした。
影響の大きいサイバー攻撃を予測し、防止する方法
現在、ほとんどの企業はサイバーセキュリティに多額の資金と資源を投じる必要があることを認識しています。世界全体の支出額は年間1,450億ドルに達しており、2035年までに1兆ドルを超えると予測されています。
サイバー攻撃の件数と影響が増え続けるなか、世界全体でサイバーセキュリティへの取り組みが不十分であるという認識が広がっています。現状は塹壕戦に例えられ、進展は遅く、犠牲者は多い状況です。
すべてのサイバー問題を解決できる資源を持つ企業はなく、また、すべての対策が同程度に重要というわけでもありません。企業にとって重要な活動を特定し、攻撃がそれらをどのように妨げ得るかを理解して初めて、リスク低減の優先順位付けを始めることができます。
残念ながら、多くの企業は、サイバー攻撃によって妨げられ得る重要な事業活動を特定する段階を省略し、代わりにIT システムの個別の問題を解決するための個々の技術に注力しています。このアプローチにも一定の価値はありますが、製品を調達した目的である重要な事業機能を守るという根本的な課題に取り組まないまま、企業が多大な資源を費やしてしまう可能性があります。
世界経済フォーラムはサイバーセキュリティにおいて何を行っているか
サイバーセキュリティセンターは、リーダーが集まり、進化するサイバーリスクとその制度的な影響を理解するための信頼できるプラットフォームを提供しています。相互につながりを深めるデジタル社会において、理解と信頼の構築に重点を置いています。
センターは、分野横断的な協力と知見の共有を可能にすることで、パートナーがサイバーレジリエンスを強化し、集団的な対応を要する課題に取り組めるよう支援しています。
多くの企業は、投資から得られるはずの恩恵をほとんど受けられていません。サイバーセキュリティのリーダーがサイバーリスクを管理するために必要なツールと知識を備えられるよう、数多くのフレームワークやベストプラクティスガイドが既に存在します。しかし、経営層、特に中小企業や成熟度の低い産業または地域の経営層は、サイバーセキュリティの論点と自らの責任を理解することに苦労しているケースが少なくありません。
サイバーレジリエンスは、今日を定義する使命となっており、私たちは岐路に立っています。将来の脅威を予測し、サイバー攻撃に耐え、そこから回復し、将来のデジタル上の衝撃に適応する必要があります。
経営層は、ステークホルダーを安心させるために、次の問いに答えられるよう準備しておく必要があります。
サイバー攻撃に関連する混乱に対処する準備は、どの程度整っているか。
サイバー攻撃の後、ミッションクリティカルな機能の喪失にどの程度耐えられ、どの程度迅速に復旧できるか。
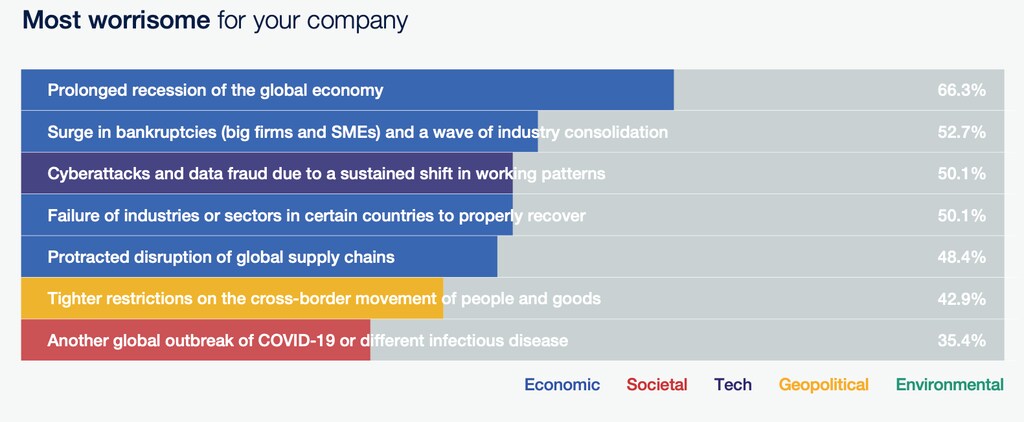
以下の3つの原則は、経営層がサイバーレジリエンスを組織の文化と体制に根付かせるための指針となります。
1. サイバーレジリエンスは、トップが統率しなければならない
非技術系の経営層は、サイバーセキュリティ分野があまりに複雑なため、権限を委譲すべきだと考えることがよくあります。サイバーリテラシーの格差を埋めることで、経営層は軽減策について、より効果的な意思決定を行えるようになります。
企業はまた、サイバーリスクとレジリエンスについて、取締役会および執行委員会に定期的かつ直接報告する説明責任を負う企業役員を指名していることを確実にする必要があります。
さらに、取締役会と執行委員会は、重要な事業活動と、何がうまくいかなくなり得るかについての懸念について、サイバー責任者と議論すべきです。
脆弱性を修復する必要があるものを確認するよりも、優先順位を付けられるよう、この活動を支えるシステムが何かを確認してください。
既知の攻撃について学び、それらがこれらのシステムをどのように侵害し得るか、また潜在的な経済的影響を理解してください。
2. サイバーレジリエンスは、事業運営モデルに本質的に組み込まれていなければならない
経営層は、サイバーレジリエンスを、重要な資産と活動を把握し、組織に競争優位をもたらすものを明確にするための、事業上の必須課題としてとらえ始める必要があります。バランスの取れたサイバーレジリエンスへのアプローチにより、投資は防御および予防の能力に向けるだけでなく、大規模なサイバーセキュリティ侵害への対応および復旧の能力にも優先的に振り向けられるようになります。
変革的な取り組みや運営モデルの変化により、サイバーリスクのプロファイルは急速に変化します。
また、サイバーリスクのプロファイルは産業によって異なり、製品やサービス、地域、規制要件、地政学的な状況によって大きく異なります。
従業員のサイバーリテラシーを高め、その役割と責任に応じて求められる知識を適応させることで、企業は、人的要因に伴うリスクを最小限に抑えながら、テクノロジーの力をより効果的に活用できるようになります。
さらに、企業は変更管理プロセスに対応するための内部能力を構築し、何らかの形のサイバーリスク保証を組み込む必要があります。過度な負担となる必要はありませんが、経営層が受容しているリスクに注意を払うことが重要です。
3. サイバーレジリエンスは、事業成果を実現するための促進要因である
組織のサイバーセキュリティ対策が、直面する攻撃を退けるのに十分であるという保証は決してありません。しかし、経営層が守るべき重要事項に注目し、重要な事業活動を損なう可能性のある攻撃の種類を理解すれば、大規模な攻撃のリスクを予測し、それを軽減し、迅速に復旧する準備をより適切に行えるようになります。
このような取り組みは継続的かつ動的なものであり、新たなサプライチェーンパートナーや新たな運営モデルなど、事業の変化と結びつくことがよくあります。
さらに、経営層は、導入したセキュリティ管理の有効性、技術およびサービスの調達に対する投資収益率、そして戦略的な事業成果への影響を評価するために、価値と成果に基づく指標を求めるべきです。
デジタルトランスフォーメーションの恩恵を十分に実現するため、企業はビジョンをリスク許容度と整合させる必要があります。技術を活用したインフラやインターネットアプリケーションの普及に伴うセキュリティリスクが、包括的なサイバーセキュリティ戦略やレジリエンス計画と適切にバランスされていなければ、企業は求める経済成長と繁栄を達成できないでしょう。




