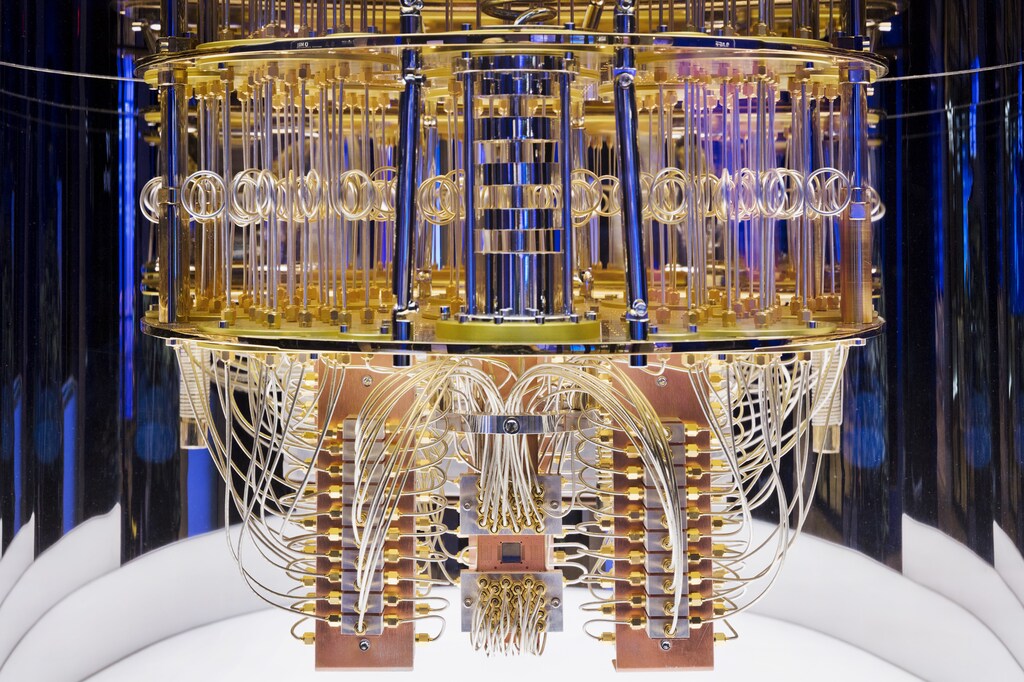
量子コンピューターは、現在ほとんどの情報・通信システムを保護しているセキュリティアルゴリズムを、悪意ある主体が破る可能性をもたらしうる。
「Y2Q」の問題は、Y2KまたはミレニアムバグとDAの類似点があるものの、脅威の発生源から問題の解決方法に至るまで、その違いはより深刻である。
脅威の深刻さと、それに対処するために必要な取り組みの大規模さを踏まえ、組織は今から準備を始めるべきである。
世界は前世紀最後の10年間に、Y2K(別名 ミレニアム・バグ)問題に対処するための大規模な国際的取り組みの一つを経験した。Y2K問題への対応には、世界全体で約3,080億ドルが費やされたと推定されているうち米国だけで1,300億ドル以上が費やされた。しかし、国際的な調整と取り組みのおかげで、Y2K問題はうまく処理された。
それから20年が経ち、今度は響きの似た「Y2Q」問題が訪れようとしている。これは、ほとんどの情報・通信システムに影響を及ぼすと予想されている。Y2Q問題は、現在システムをサイバー攻撃から守っているアルゴリズムに関係する。これらのアルゴリズムは、従来型コンピューターでは実質的に解くことが困難な複雑な数学的問題に基づいているが、量子力学を利用する大規模かつ十分な能力を持つ量子コンピューターは、それらを数時間、あるいは数分で解く可能性を秘めている。
悪意ある主体がそのような量子コンピューティング能力を手にすれば、政府や企業のシステムのセキュリティを破り、公共サービスや公益インフラを混乱させ、あるいは損壊させ、金融取引を妨害し、個人データを危険にさらす可能性がある。これがY2Qとして知られる大規模な脅威である。
Y2Qに対する推奨される解決策が「PQC」である理由
業界の専門家、政府機関、そして世界中の政府および民間組織に支援された標準化団体が、Y2Q問題の解決策に取り組んでいる。提案されている重要な選択肢は2つある。耐量子暗号(PQC)と量子鍵配送(QKD)である。
PQCアルゴリズムは、従来型コンピューターと量子コンピューターの双方が関与するサイバー攻撃に耐えられるよう設計されている。これらのアルゴリズムは依然として従来の数学的複雑性とコンピューティング技術に基づいている。量子コンピューターからの脅威に対して脆弱な既存のアルゴリズムに取って代わることが期待されている。
QKDは、量子物理学の原理に基づく暗号プロトコルを実装した安全な通信のための仕組みである。QKDには、追加の専用ハードウェアが必要である。
QKDは技術としてまだ開発途上にあるため、PQCが世界的に採用される耐量子暗号の最も一般的な形態になると予想される。PQCは従来の手法で設計されており、QKDとは異なり、専用ハードウェアを必要とせずに既存のインフラで機能すると期待されている。
脅威の深刻さと、必要とされる取り組みの大規模さを考慮すると、産業界、政府、標準化団体は、アルゴリズム、プロトコル、システムに関する標準の策定にすでに取り組んでいる。
標準化団体と業界団体は、新たな耐量子PQCアルゴリズムの開発に向けて協力している。米国商務省の国立標準技術研究所(NIST)がその最前線に立っている。数年にわたる評価プロセスを経て、NISTは2024年に耐量子暗号の標準となることが期待される4つのアルゴリズムの選定を発表した。組織は、耐量子移行の一環として、これらの暗号アルゴリズムをIT・制御技術システムに採用し、Y2Qの脅威から保護するためにシステムをアップグレードすることが求められると予想される。
Y2Kと比較したY2Qの理解
Y2Qの脅威をより深く理解するためには、Y2QとY2Kの間に存在する一定の類似点と具体的な相違点を比較し、議論する必要がある。
類似点は以下のとおりである。
どちらも恐怖、不確実性、疑念によって引き起こされる。
どちらも、世界中のコンピューターシステムに大規模な影響を及ぼす可能性を持つ。
解決策の実施には、多くの訓練された技術者が必要である。
いずれの場合も、テストと検証は解決策の極めて重要な部分である。
米国、欧州、アジアにまたがり、政府の関与も含め、この問題に対処するための世界的な取り組みと協力が行われている。例えば米国は、Y2Kの際と同様に、Y2Qに特化した法律を施行している。
いずれの場合も、企業および制御システム全体のコンピュータープログラムとインフラは、見直し、評価、修正、アップグレードされなければならない。
相違点はより深刻である。
期限:Y2Kの場合、非常に明確な期限があった。修正されなければ、新世紀の始まりにコンピューターシステムに影響が及ぶというものであった。Y2Qの場合、現在使用されている暗号アルゴリズムを破れるほど十分に強力な量子コンピューターがいつ利用可能になるかは分かっていない。期限については完全な不確実性がある。
脅威の発生源:Y2Kでは、問題がシステム内部にあることは確実であった。一方、Y2Qの発生源は常に外部にあり、損害や危害を加える悪意を持っている。
解決策:Y2Kは大きな問題ではあったものの、それを解決する方法は単純明快であった。Y2Qの問題を解決するには、複数の解決策が提案されている。上記で示した2つの主要な解決策は、いずれも実施における独自の複雑さを抱えている。
実行:Y2Kでは、組織のすべてのシステムを更新またはアップグレードしなければならない期限が明確に定められていた。それは一度きりの作業であり、問題が修正されれば解決した。Y2Qでは、システムとデータの詳細な分析が必要である。これらのシステムを修正またはアップグレードするためのロードマップを準備した後、結果として、一度きりの作業ではなく、複数年にわたるプロジェクトになる可能性がある。組織は、動的な監視と更新サイクルを伴う暗号の敏捷性(クリプト・アジリティ)の状態を実現する必要がある。
損害の可視性:対処されなければ、Y2Kによる潜在的な損害は直接目に見える形で、または認識できる形で現れると予想されていた。Y2Qの場合、脅威の性質上、損害は目に見えず、体感されない可能性がある。悪意ある主体はすぐには明らかにならないこともあり、後になって損害を与える可能性がある。
今なぜ行動する必要があるのか、そしてその方法
サイバー空間における量子リスクがゆっくりと現れるにつれ、Y2Qは懸念が高まっている。いくつかの重要な動きが、この問題の深刻さと緊急性を示している。例えば、2022年12月に米国政府が 量子コンピューティング・サイバーセキュリティ準備法を成立させたことや、一部の保険会社が国家によるサイバー攻撃の補償を終了したことなどである。世界中の組織は、これらの動きを認識する必要がある。
今日の量子コンピューターは、その能力においてまだ初歩的な段階にある。現在の暗号アルゴリズムを破るのに十分な能力を持つ量子コンピューターを作り出すには、今後何年もかかるだろう。とはいえ、この脅威の深刻さと、それに対処するために必要な取り組みの大規模さを考えると、産業界、政府、標準化機関は、耐量子移行とPQCアルゴリズムの採用に向けた準備をすでに始めている。
世界経済フォーラムは、高まるサイバーセキュリティ上の課題にどのように対処しているのか?
サイバーセキュリティセンターは、リーダーが集まり、進化するサイバーリスクとその体系的な影響を理解するための信頼できるプラットフォームを提供している。同センターは、ますます相互接続が進むデジタル社会における理解と信頼の構築に注力している。
分野横断的な協力と知見の共有を可能にすることで、同センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に取り組めるよう支援している。
準備は極めて重要である。組織は、自社内の様々なアプリケーションで使用されている暗号に関するすべての情報を把握し収集し、耐量子暗号やハイブリッドアルゴリズムが、それらのアプリケーションの性能にどのような影響を与えるかを認識すべきである。また、実際の移行を開始するための明確に定義されたロードマップを準備すべきである。この段階では、耐量子暗号への移行を組織全体のすべてのシステムで実施すべきである。アップグレードされたシステムは、想定されるセキュリティ、機能、性能についてテストおよび検証されるべきである。
耐量子暗号への移行にかかる全体的なコストについては、適切な見積もりがないが、Y2Qの規模と複雑さはY2Kをはるかに上回るため、今後数十年にわたって解決策を開発する必要がある。組織は、できるだけ早く準備を始める必要がある。
詳しくは、キャップジェミニのレポート Y2Q:耐量子暗号への道のりを参照されたい。




