国家の支援を受けた悪意ある攻撃者は今や、病院、電力網、交通網などの重要インフラを積極的に妨害するため、デジタル兵器を使っています。
こうしたインフラの防御は、多くの場合、限られた資源と少人数のチームしか持たない地方自治体や地域サービス事業者の負担となっています。
防御にAIを導入すれば、攻撃者の速度に対抗し、物理的な運用技術とデジタルITネットワークの間にある隔たりを埋められます。
デジタル戦争は現実世界にまで広がっています。国家の支援を受けた悪意ある攻撃者は今や、デジタル兵器を地域の病院、電力網、学校、公益事業、交通網などの重要インフラに向け、社会を支える重要なシステムを積極的に妨害しています。そして脅威は世界中で急速に拡大しています。
重要インフラといえば大手の電力会社や水道会社を思い浮かべがちですが、実際には防御の負担は地方自治体や地域サービス事業者にかかることが少なくありません。こうした組織は、限られた資源と少人数のチームで、最も高度な敵対者に対抗する最前線に立っています。
こうした施設では、物理的な運用技術(OT)とデジタルITネットワークの接続が進んでおり、この融合によって攻撃対象領域が大幅に拡大しています。人間のセキュリティ担当者だけでは、広がる環境を監視するのに必要な速度で対応できません。特に、敵対者がAIを使って先手を取ろうとしている状況ではなおさらです。
この隔たりを埋められるのは防御へのAI導入だけです。したがって、組織は脆弱な環境を守るため、ネットワーク上で自動化システムを活用する必要があります。
デジタルと物理をつなぐ橋を守る
重要インフラのデジタル化が急速に進んでいます。施設では今、多様なセンサーやスマートメーターに加え、インターネットに接続されたプログラマブル・ロジック・コントローラー(PLC)が使われています。PLCはデジタルの頭脳として、物理的な機械を制御・自動化します。インフラネットワークは規模が非常に大きく、手作業での監視は不可能です。
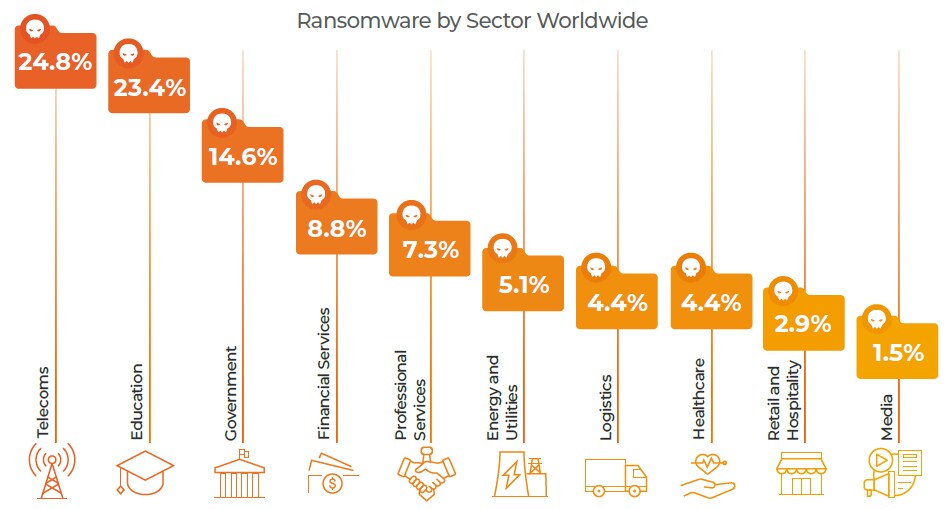
ランサムウェア集団はこの状況を把握しており、デジタルと物理が融合したインフラを重点的に標的としています。最近のデータもこの傾向を裏付けており、世界的な標的の上位を通信と教育が占め、攻撃のそれぞれ24.8%と23.4%を占めています。
侵入に成功すると、こうした重要サービスに甚大な停止被害が生じます。IBMの報告書によると、組織の76%は、インシデントから完全に復旧するまでに100日以上かかります。
こうした深刻な影響は、すでに現実世界で確認されています。米国の上下水道分野に対する最近の攻撃は、この脆弱性を示しています。
2023年後半、イラン政府の支援を受けたハッカーが、自治体の水道施設でイスラエル製PLCを標的にすることに成功しました。ハッカーはインターネットに接続された機器を悪用し、施設の運用担当者がシステムにアクセスできないようにしました。被害を受けた水道当局は、ただちにシステムをオフラインにし、手作業での運用に切り替えざるを得ませんでした。
AIにはAIで対抗すべき理由
AIによって、重要インフラへの攻撃はより速く、より効果的になっています。この橋を守るには、敵の速度に対抗しなければなりません。
攻撃者はAIを使い、人間のチームがパッチを適用するよりはるかに速く動きます。この速度の優位性を背景に、データ侵害の成功事例の6件に1件で、攻撃者主導のAIが使われています。この脅威を受け、組織の87%がAI関連の脆弱性を、最も急速に高まっているサイバーリスクと認識しています。
AIは速さを意味すると考えられがちですが、常にそうとは限りません。敵対者は、即座に破壊するよりも、身を隠すことを優先するためにこの技術を使うことがよくあります。最近の脅威インテリジェンスによると、現在、防御回避が最も広く使われている攻撃手法です。サイバー犯罪者は、長期間にわたって静かに動き、警報を鳴らさない潜伏型の攻撃を展開します。その結果、攻撃に踏み切るときには、最大限の被害をもたらします。
重要インフラを守るには、それに見合う自動化された対応が必要であり、人間のチームだけではこの環境を守れません。AIを活用したネットワークセキュリティの導入は、自動化されたリスクの大量流入に対処する唯一の現実的な方法です。
重要インフラにおける死角:エンドポイントだけに依存するセキュリティ
重要インフラにおける最大級の死角の一つは、エンドポイントだけに依存するセキュリティへの過度な依存です。従来の企業環境では、すべてのノートPCにセキュリティエージェントをインストールするのが標準的です。しかし、重要インフラには異なるルールが適用されます。
現代の重要インフラ施設は、管理されていない物理デバイスに依存しています。セキュリティチームは、インターネットに接続されたデジタルスイッチ、医療機器、水道バルブ、その他多くの物理資産に従来型のソフトウェアエージェントをインストールできません。そのため、攻撃者が悪用できる無防備な攻撃対象領域が残ります。
ハードウェアの制約も、この防御戦略をさらに難しくしています。公益事業者は、従来型のエンドポイントにさえ高度なAI防御を導入できないことがよくあります。産業機器は非常に長期間使われるため、運用インフラの多くが今なおWindows 95、NT、Windows XPなどの旧式システムで稼働しています。
唯一実行可能な答えはネットワークです。OT環境全体のサイバーレジリエンスには、ネットワーク層での継続的な監視が欠かせません。ネットワークはすべての接続を把握するため、ネットワークトラフィックにAIを適用すれば、ローカルのエンドポイントツールが完全に見逃す回避行動を検知できます。
AIは何百万ものデータポイントを瞬時に読み取り、デジタル環境と物理環境の両方でトラフィックのパターンを分析し、悪意ある異常をすばやく認識できます。そして高度な脅威が物理制御システムに侵入する前に、有害な接続を遮断します。
重要インフラ事業者を守る自動防御の未来
多くの重要インフラ事業者は深刻なサイバー人材不足に直面しており、その不足によって州や地方レベルのセキュリティチームには大きな負担がかかっています。
AIは重要な戦力増強の役割を果たし、この危険な隔たりを埋めます。アラートの優先順位付けやログ分析など、労力のかかる作業を自動化します。AIが機械の速度で正確なネットワーク情報を提示することで、人間の専門家は最終的な運用判断を自信を持って導けるようになります。
デジタル環境と物理環境の両方で、攻撃対象領域は拡大し続けています。AIを活用したネットワーク防御は、この脅威に対する唯一の拡張可能な答えです。組織はエンドポイントがもたらす部分的な可視性に頼ることができなくなっており、侵害された環境で確かな全体像を示せるのはネットワークだけです。
ネットワーク防御へのAI導入は、ハッカーを阻止するだけではありません。デジタル上の信頼を築くことでもあります。この信頼は、現在進行中の産業の近代化を安全に進め、重要なサービスを途切れなく提供するために必要です。