自動運転車、すなわち自動運転車両は、 より広く普及し、 2015年には道路上で見られるようになる可能性が高い。
既に、ネバダ、フロリダ、カリフォルニア、ミシガンの米国各州では自動運転車の利用を認める法律が導入されており、 英国でも同様の法律が計画されている。これまでのところ、これらの法律は自動運転車の合法化に重点を置き、事故に関する責任をめぐる複雑な問題の一部にも一定程度対応している。
しかし、ドローンやウェアラブル端末などの他の新興破壊的技術と同様に、技術が広く導入される前に、ユーザーのプライバシーとデータセキュリティに関する問題に適切に対処することが不可欠である。
自動運転車の理解
自動運転車には単一の統一された設計があるわけではない。むしろ、自動運転車は、適応型クルーズコントロール、車線逸脱警報、衝突回避、駐車支援など、その一部は既に現在の自動車設計に組み込まれているアプリケーションの組み合わせによる特定の構成として理解するのが最適である。
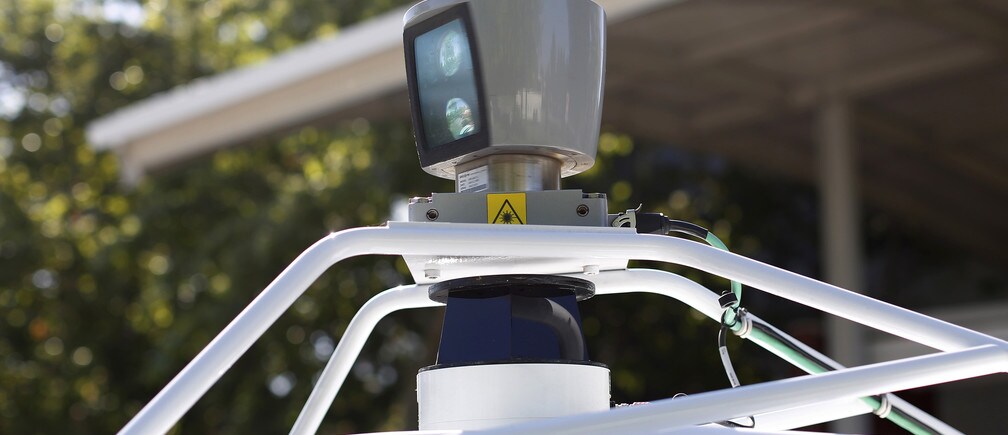
最も有名なプロトタイプである Googleの自動運転車は、周囲の詳細な3次元地図を生成するレーザー距離計(LIDAR)、レーダー、信号機を検出するためのカメラ、GPSなど、さまざまな技術を使用している。メルセデス・ベンツ、フォルクスワーゲン、トヨタ、オックスフォード大学が開発中のプロトタイプを含む他のプロジェクトは、異なる技術の組み合わせを用いている。
つまり、自動運転車から生じるプライバシーとデータセキュリティの問題は、特定の設計で適用される正確な技術に依存する。ただし、いくつかの一般論は可能である。
仮想と現実の関係
オンライン世界を規定するルール(または「コード」)は、オフラインに適用されるものとは異なってきた。例えば、オンライン上の活動は、メタデータを含むデジタルの痕跡を必ず生成し、それを利用してユーザーのプロファイルを構築することができる。
ドローン、ウェアラブル端末、自動運転車などの新興技術により、仮想モデルが現実へと転用される事例が増えつつある。導入される(相互接続された)各種センサーやデータ収集装置の広がりの一つの帰結として、オフラインでの活動も、少なくともオンラインで生成される痕跡と同程度に広範な痕跡を残しうる。
自動運転車の種類を理解する一つの方法は、収集されるデータの種類と、そのデータの処理方法を参照することである。例えば、自動運転車には、事故発生時に不可欠な情報を提供するため、イベントレコーダー、いわゆる「ブラックボックス」が組み込まれていることが多い。これにより、このデータの権利を誰が有するか、また誰がこのデータにアクセスできるかという問題が生じる。
データの匿名化
ここには責任の問題とも重なる点がある。保険会社は、ユーザーの行動に関するデータをできる限り多く収集する明確なインセンティブを持っているからである。個人の活動に対する侵入的な監視の可能性は、自動車が個人のプライバシーと自由の典型的な空間であったため、特に衝撃的である。
自己完結型の自動運転車(車両に設置されたセンサー機器から収集されたデータが車両自体に保存・処理される)と、相互接続型車両(データが集中型サーバー、さらには場合によっては他の車両と共有される)との間には、根本的な区別を設ける必要がある。
車両が自己完結型か相互接続型かにかかわらず、収集されたデータを匿名化するか、個々のユーザーに紐付けるかについて、設計上の決定を下す必要がある。データが匿名化されていない場合、特に相互接続型車両では深刻な監視の脅威となる。結局のところ、データが存在すると、特にサーバーに接続されている場合、第三者によるアクセスに対して脆弱になる。
自動運転車の実装において、特定のユーザーに関するデータが、追跡やマーケティングなどの目的で、オンラインプロファイルなど他のデータソースと紐付けられるケースも想定しうる。これは、車内に表示されるパーソナライズド広告の形を取る場合もあれば、ユーザーの推定される嗜好に合う小売店の前を通るように車両のルートを調整する場合もありうる。
その他に問われていること:人間の自律性とハッキング
予測検索のような技術は、オンラインの文脈において、我々が何をしたいかを予測し、多かれ少なかれ説得力のある提案を行おうとするもので、今では我々にとって馴染み深いものとなっている。
自動運転車の一部のバージョンでも予測技術が実装される可能性が高い。いずれにせよ、人間の判断を機械に段階的に委ねることは、人間の自律性への累積的影響というシステム全体にわたる問いを提起する。他者によって決定が下されることに慣れた人が多いほど、自ら判断を下す可能性は低くなるかもしれない。
我々はまた、悪意ある第三者によるコンピュータシステムの脆弱性にも、今や悲しいほどに馴染んでいる。効果的なデータセキュリティがオンラインの安全性に不可欠であるのと同様に、特にハッキングされた車両がもたらしうる壊滅的な結果を考えると、自動運転車は高水準のデータセキュリティを備えて設計されなければならない。ウェアラブル端末や自動運転車などの用途で相互接続されたデータ処理システムが段階的に展開されるにつれ、情報セキュリティとハッカーの間で、オンラインで繰り広げられているのと同じ種類の終わりのないゲリラ戦が、オフラインでも起こる可能性が高い。
設計段階でのプライバシー保護
自動運転車は、特に道路の安全性向上の可能性において、大きな社会的・経済的利益をもたらすことが期待されている。とはいえ、法的・規制上の課題も相当に存在する。他の新興破壊的技術と同様に、設計段階でプライバシーと匿名性が適切に保護されることが不可欠である。
これまでのところ、自動運転車の合法性や責任問題に関する重大な課題に直面して、ユーザーのプライバシーの権利は比較的軽視されてきた。しかし、人工知能の時代が、我々が無自覚のうちにユビキタスな監視へと迷い込むことを伴わないのであれば、安全とセキュリティのニーズは、自らのデータを管理し、プライバシーに対する基本的権利を保持する人々の正当な権利と均衡を保たれなければならないことを認識しなければならない。
次の提携先と協力して掲載: The Conversation
著者:デイビッド・リンゼイは、モナシュ大学(Monash University)法学部の准教授であり、サイバー法、著作権、信託法を教えている。オーストラリア知的財産ジャーナル(AIPJ)の総編集者を務め、Australian Privacy Foundation(APF)の理事でもある。デイビッドは、技術法、著作権、プライバシーとデータ保護、メディア法の分野で幅広く論文を発表している。
画像:2014年5月13日、カリフォルニア州マウンテンビューのコンピュータ歴史博物館でのプレゼンテーションに先立ち、Googleの自動運転車の上で回転するセンサーが見える。REUTERS/Stephen Lam